サステナビリティ情報の第三者保証はなぜ必要なのか。SSBJ基準と金融庁の制度設計を踏まえ、限定的保証から合理的保証への移行を含む日本の制度化の方向性をわかりやすく解説します。
サステナビリティ情報の開示が拡大するなか、開示した情報の信頼性を確保するための「第三者保証」の重要性が高まっています。日本でもSSBJ基準に基づくサステナビリティ情報の開示とあわせて、一定の企業から第三者保証が段階的に求められることになります。
第三者保証では、開示された数値だけを見るのではなく、その根拠となるデータや算定方法、証跡、社内の確認・承認プロセスなども重要になります。そのため、保証を受ける段階になってから対応するのではなく、日々のデータ収集・算定・管理の仕組みをあらかじめ整えておくことが重要です。
また、第三者保証はSSBJだけの論点ではありません。CSRDではサステナビリティ情報に対する保証が求められており、GX-ETSでは排出量等について登録確認機関による確認が制度化されています。一方、企業が任意で第三者保証・検証を受けるケースもあります。
本記事では、第三者保証とは何か、限定的保証と合理的保証の違い、SSBJをはじめとする制度でいつから求められるのか、保証では何を確認されるのか、企業が今から準備すべきことまで、第三者保証の全体像をわかりやすく解説します。
要点
- 第三者保証とは何か、第三者検証とは何が違うのか
- SSBJの第三者保証は、どの企業にいつから求められるのか
- 限定的保証と合理的保証の違い
- 第三者保証では、どのような情報やプロセスが確認されるのか
- CSRD・GX-ETSなど、他の制度における保証・確認との関係
- 第三者保証に備えて、企業が整備すべきデータ・証跡・社内ルール・確認体制
1.サステナビリティ情報の第三者保証とは
第三者保証とは
サステナビリティ情報の第三者保証とは、企業が作成・開示するサステナビリティ情報について、独立した第三者が一定の基準に基づいて保証手続を実施し、その結果について結論を表明することです。
企業が自ら情報を作成・確認するだけでなく、独立した第三者が保証手続を行うことで、投資家をはじめとする情報利用者が開示情報を利用する際の信頼性を高める役割があります。基本的な関係は、次のように整理できます。
「企業がサステナビリティ情報を作成」→ 「独立した第三者が保証手続を実施」→ 「保証報告書で結論を表明」
第三者保証には、企業が開示情報の信頼性向上などを目的として任意に受けるものと、法令や制度に基づいて対象企業に求められるものがあります。これまでも統合報告書やサステナビリティレポートなどに掲載する情報について、企業が任意で第三者保証・検証を受けるケースがありましたが、今後はSSBJ基準に基づく開示など、制度対応としての第三者保証も重要になります。
なお、「第三者保証」と「第三者検証」は近い意味で使われることがありますが、制度や対象情報によって用語や適用される基準は異なります。両者の違いについては後述します。
なぜサステナビリティ情報に第三者保証が必要なのか
サステナビリティ情報は、投資家などが企業のリスクや機会、将来の企業価値を判断するための情報として重要性を増しています。そのため、企業が開示する情報について、一定の信頼性を確保することが重要です。
一方、サステナビリティ情報には、GHG排出量などの定量情報だけでなく、定性情報や見積りを含む情報、企業の統制が及びにくい第三者から取得する情報なども含まれます。財務情報とは異なるデータ収集・算定・管理が必要になる場合もあり、こうしたサステナビリティ情報の特性を踏まえて保証を行う必要があります。
第三者保証によって、独立した第三者が一定の基準に基づいて情報を確認し、結論を表明することで、開示情報に対する情報利用者の信頼性を高めることにつながります。
また、日本ではSSBJ基準に基づくサステナビリティ情報の開示とあわせて、対象企業への第三者保証が段階的に導入されます。第三者保証は、企業が任意で情報の信頼性を高めるための取り組みだけでなく、制度開示に対応するためにも重要なテーマとなっています。
第三者保証の対象はScope1・Scope2だけではない
これまで企業実務では、Scope1・Scope2などのGHG排出量について、第三者保証や第三者検証を受けるケースが多くみられました。そのため、「第三者保証」という言葉から、GHG排出量の算定結果に対する保証をイメージする方も多いでしょう。
しかし、サステナビリティ情報に対する第三者保証は、GHG排出量だけを対象とするものではありません。SSBJの制度保証でも、GHG排出量に関する情報に加えて、ガバナンスやリスク管理も保証対象となります。ただし、SSBJ基準に基づいて開示するサステナビリティ情報のすべてが、制度開始当初から保証対象になるわけではありません。具体的な保証対象や保証範囲については、後章で詳しく整理します。
また、第三者保証への対応では、最終的な開示数値だけを整えればよいわけではありません。その情報の根拠となるデータをどのように収集したのか、どのルールで算定したのか、誰が確認・承認したのかなど、情報が作られるまでのプロセスも重要になります。
そのため、第三者保証に備えるには、社内ルール、データ収集、算定、確認・統制を一連の仕組みとして整備することが重要です。
第三者保証に備えて企業が整備すべき情報・プロセスの全体像を整理すると、次のようになります。
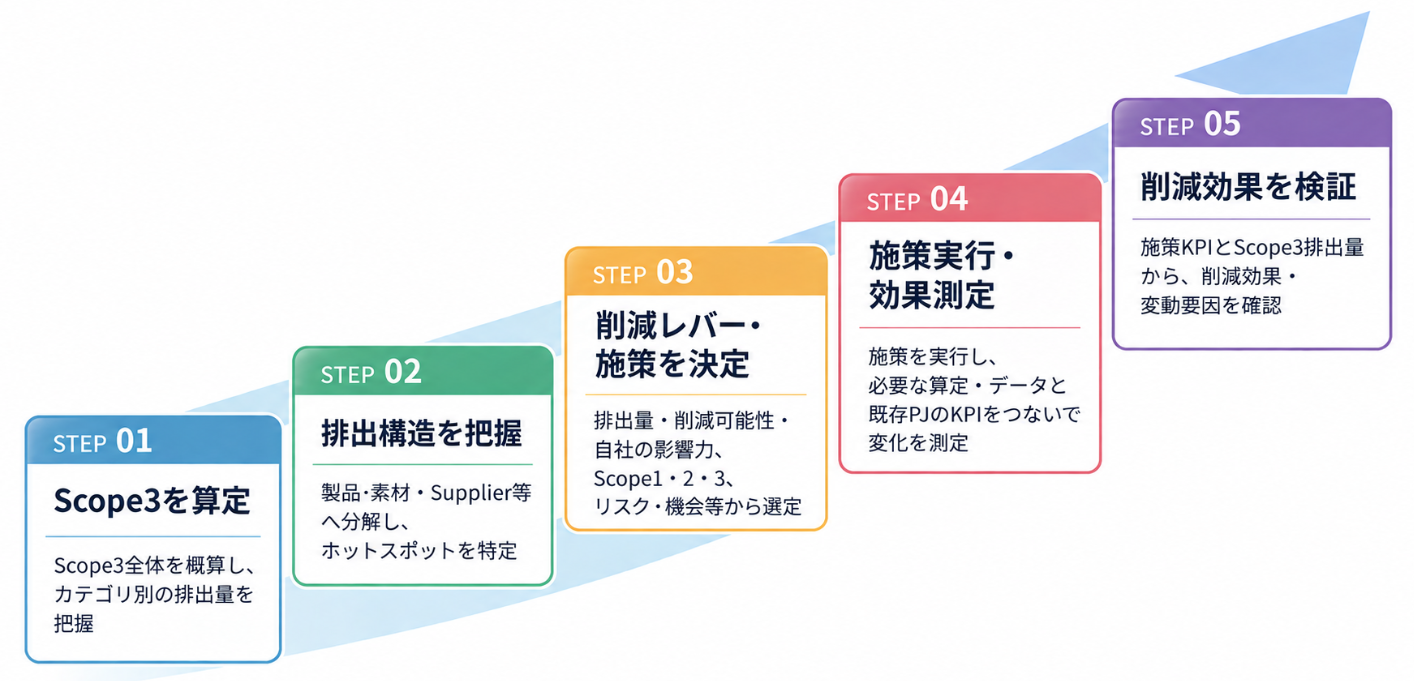
図1.第三者保証に備えて整備すべき情報・プロセスの全体像
2.SSBJの第三者保証はいつから?対象企業と適用時期
2026年7月に改正金融商品取引法が成立し、一定の上場会社に対してSSBJ基準に基づく開示と第三者保証を段階的に義務付ける制度が整備されました。
なお、これまでも企業が任意でGHG排出量などの第三者保証・検証を受けるケースはありましたが、SSBJで導入されるのは制度に基づく第三者保証です。既存の任意保証と、対象情報や適用される基準・要件が同じとは限りません。
第三者保証の対象企業
SSBJ基準の義務適用は、東証プライム市場の上場企業のうち、時価総額の大きい企業から段階的に始まります。対象は、まず時価総額3兆円以上の企業、その後、1兆円以上3兆円未満、5,000億円以上1兆円未満の企業へと広がる予定です。時価総額5,000億円未満の企業については、現時点では適用時期は今後検討とされています。
第三者保証が始まる時期
SSBJの第三者保証は、SSBJ基準に基づく開示と同じ年度に始まるのではなく、開示開始の翌期から始まる予定です。
また、サステナビリティ情報やGHG排出量に対する保証・確認は、SSBJだけでなく、CSRDやGX-ETSでも制度化されています。
主な制度における開始時期を整理すると、次のとおりです。
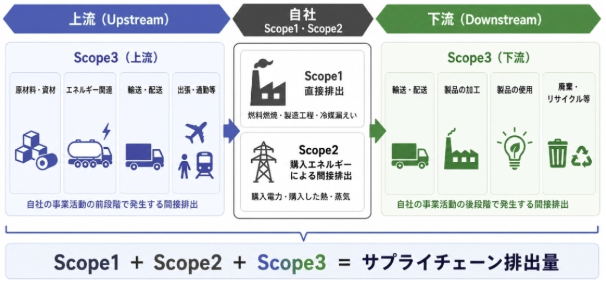
図2.主な制度における第三者保証・確認の開始時期
制度によって、対象企業、対象情報、開始時期、保証・確認の方法は異なります。自社に関係する制度を整理したうえで、それぞれの要件に沿って準備することが重要です。
開示義務と保証義務の関係
SSBJ基準に基づいて開示する情報と、第三者保証の対象となる情報は、制度導入当初からすべて一致するわけではありません。
保証制度の適用開始から当初2年間は、保証範囲を限定した部分保証とされ、次の情報が対象となる予定です。
- Scope1・Scope2のGHG排出量に関する情報
- ガバナンス
- リスク管理
つまり、SSBJ基準に基づく開示情報のすべてが、当初から第三者保証の対象になるわけではありません。また、Scope1・Scope2についても、排出量の数値だけでなく、データ収集範囲などの関連情報が保証対象に含まれることが想定されています。
3年目以降の保証範囲については、実務の状況や国際動向などを踏まえて今後検討される予定です。保証水準は限定的保証とする方針が示されています。限定的保証と合理的保証の違いについては、後章で詳しく解説します。
3.SSBJでは何が第三者保証の対象になるのか
ここでは、当初の保証対象となるScope1・Scope2のGHG排出量に関する情報、ガバナンス、リスク管理について、具体的にどこまでが対象になるのかを整理します。
Scope1・Scope2のGHG排出量に関する情報
前章で説明した通り、当初2年間の第三者保証では、Scope1・Scope2のGHG排出量に関する情報が保証対象になります。ここで注意したいのは、保証対象が排出量の数値だけに限られるとは限らないことです。
金融庁の検討では、Scope1・Scope2について、「排出量情報だけでなく、データ収集範囲などの関連する定性情報も保証範囲に含まれることが期待される」と整理されています。部分保証では、SSBJ基準のどの項目を保証の判断基準とするのか、どこまでを保証対象とするのかを明確にすることが重要とされています。
当初2年間の第三者保証では、Scope1・Scope2のGHG排出量に関する情報が保証対象になります。ここで注意したいのは、保証対象が排出量の数値だけに限られるとは限らないことです。
金融庁の検討では、Scope1・Scope2について、排出量情報だけでなく、データ収集範囲などの関連する定性情報も保証範囲に含まれることが期待されると整理されています。したがって、Scope1・Scope2の保証範囲は、最終的な排出量の数値だけでなく、その数値がどの範囲・前提に基づいて作成されたのかに関する情報まで含めて捉える必要があります。具体的に、第三者保証でどのようなデータ、算定プロセス、証憑・エビデンス、内部統制が確認されるのかについては、後章で詳しく解説します。
ガバナンス・リスク管理
当初2年間の保証対象には、Scope1・Scope2だけでなく、ガバナンスとリスク管理も含まれます。
SSBJ基準では、サステナビリティ関連のリスクや機会について、企業がどのようなガバナンス体制で監督しているのか、また、どのようなプロセスでリスクや機会を識別・評価・管理しているのかについて開示が求められます。第三者保証では、こうした開示についても、適用される基準に照らして適切に作成されているかが対象になります。
そのため、企業は文章として開示内容を整えるだけでなく、実際の社内体制やプロセスとの整合性にも注意する必要があります。たとえば、取締役会や担当部門の役割、報告経路、リスク管理プロセスなどについて、開示内容の根拠を確認できる状態にしておくことが重要です。
これは、従来のGHG排出量を中心とした第三者保証・検証との大きな違いの一つです。今後の制度保証では、数値情報だけでなく、サステナビリティ情報を作成・管理するための企業の体制やプロセスも重要になると考えておく必要があります。
Scope3などその他の情報はどうなるのか
Scope3のGHG排出量など、Scope1・Scope2、ガバナンス、リスク管理以外の情報は、制度導入当初2年間の部分保証の対象には含まれていません。
ただし、これは「Scope3は今後も第三者保証の対象にならない」という意味ではありません。金融庁は、3年目以降の保証範囲について、国際的な制度や実務の動向などを踏まえて今後検討するとしています。したがって、将来的に保証対象が拡大する可能性を前提に、今後の制度検討を確認していく必要があります。
また、Scope3は当初の制度保証の対象外であっても、SSBJ基準に基づく開示では重要な情報です。2026年2月に公布された開示府令では、Scope3の定量情報について、推論過程や社内の開示手続などの記載も求められています。
そのため、「当初は保証対象ではないから準備しなくてよい」と考えるのは適切ではありません。Scope3についても、算定方法、データ収集、推論過程、社内確認などを整理し、将来的な保証範囲の見直しにも対応しやすいデータ管理体制を整えておくことが重要です。
参考:CSRDでは何が保証対象になるのか
EUのCSRDでは、対象企業が作成するサステナビリティ報告について限定的保証が求められます。保証は、単一のKPIだけではなく、サステナビリティ報告がCSRD・ESRSの要求事項に準拠しているかを対象としており、企業が報告すべき情報を特定するために実施したプロセスや、デジタルタグ付け、EUタクソノミーに関する報告要件への準拠も保証意見の対象に含まれます。
この点は、制度導入当初にScope1・Scope2、ガバナンス、リスク管理を対象とするSSBJの部分保証とは、保証範囲の考え方が異なります。海外制度にも対応する企業では、「第三者保証」と一括りにせず、制度ごとに何が保証対象になるのかを確認することが重要です。
4.限定的保証と合理的保証の違い
第三者保証には、主に限定的保証と合理的保証という2つの保証水準があります。
どちらも、独立した第三者が一定の保証手続を実施し、サステナビリティ情報に重要な虚偽表示がないかを検討するものですが、求められる保証水準や実施する手続の範囲・深さが異なります。
国際サステナビリティ保証基準であるISSA 5000では、限定的保証と合理的保証の双方について規定されています。
※ISSA 5000については、こちらの記事で解説しています。
→ データガバナンスの本質: SSBJ基準とISSA 5000が導く「サステナ経営による企業成長」
限定的保証とは
限定的保証とは、合理的保証と比べて保証水準を限定した保証業務です。
保証業務実施者は、対象となるサステナビリティ情報に重要な虚偽表示がないかについてリスクを踏まえて手続を行い、十分かつ適切な証拠を入手したうえで結論を表明します。ただし、合理的保証と比べると、実施する手続の種類や範囲、証拠収集の程度は限定されます。
限定的保証では、一般に保証報告書の結論も、「実施した手続に基づき、重要な点において適切に作成されていないと認められる事項は発見されなかった」、というような消極的形式で表明されます。
金融庁の検討でも、限定的保証は合理的保証より保証水準が低く、実施される手続も業務によって異なるため、保証報告書には実施した手続の要約を記載することが求められる方向で整理されています。
なお、限定的保証は「簡単な確認だけを行う」という意味ではありません。対象情報や重要な虚偽表示リスクを踏まえて、質問、分析的手続、証拠の閲覧など必要な保証手続が実施されます。
合理的保証とは
合理的保証とは、限定的保証よりも高い水準の保証を得ることを目的とする保証業務です。
保証業務実施者は、重要な虚偽表示リスクをより詳細に識別・評価し、それに対応するため、限定的保証よりも広範かつ詳細な保証手続を実施します。そのため、必要となる証拠の量や質、確認の深さも一般に大きくなります。
合理的保証では、保証報告書の結論も、「対象情報は、重要な点において適切に作成されている」というような積極的形式で表明されます。
ただし、「合理的保証」は対象情報の完全な正確性を保証する絶対的保証ではありません。保証業務には、見積りや判断、サンプリングなどが伴うため、合理的保証であっても、すべての誤りを必ず発見することを意味するものではありません。
限定的保証と合理的保証の主な違いを整理すると、次のとおりです。
| 比較項目 | 限定的保証 | 合理的保証 |
|---|---|---|
| 保証水準 | 合理的保証より低い | 限定的保証より高い |
| リスク評価 | 対象情報についてリスクを踏まえて実施 | より詳細にリスクを識別・評価 |
| 保証手続 | 質問、分析的手続などを含む必要な手続 | より広範かつ詳細な手続 |
| 証拠収集 | 合理的保証と比べて限定的 | より多く、説得力のある証拠が必要 |
| 結論の表現 | 消極的形式 | 積極的形式 |
| 保証に必要な負担 | 相対的に小さい | 相対的に大きい |
表1.限定的保証と合理的保証の違い
このように、限定的保証と合理的保証の違いは、単に「チェック項目が少ないか多いか」ではありません。 求める保証水準が異なるため、それに応じてリスク評価、証拠収集、保証手続の範囲・深さ、保証報告書での結論の表現が変わります。
SSBJではどの保証水準が求められるのか
日本のSSBJ基準に基づく制度保証では、限定的保証が求められる方針です。金融庁は、企業に過度な負担を課すことなく第三者保証制度を円滑に導入する観点から、保証水準を限定的保証とし、合理的保証への移行の検討は行わないことが適当と整理しています。
この点は注意が必要です。過去の制度検討では、将来的な合理的保証への移行が論点となっていた時期もありますが、2026年時点の金融庁の整理では、SSBJの制度保証について合理的保証への移行は予定されていません。
一方、ISSA 5000そのものは限定的保証と合理的保証の双方に対応しています。そのため、企業が任意で合理的保証を受けるケースなどでは、合理的保証に関する規定が適用される可能性があります。
したがって、SSBJ対応を進める企業は、まず限定的保証に対応できるデータ、証跡、算定ルール、確認・承認プロセスを整備することが重要です。
参考:CSRDではどの保証水準が求められるのか
EUのCSRDでは、対象となるサステナビリティ報告について限定的保証が求められます。保証意見は、サステナビリティ報告がESRSなどの要求事項に準拠しているかを対象としており、報告する情報を特定するプロセスやデジタルタグ付け、EUタクソノミーに関する報告要件への準拠も含まれます。
当初のCSRDでは、将来的な合理的保証への移行を見据え、合理的保証基準を策定する仕組みも設けられていました。しかし、2026年のEU法改正では、企業の保証コスト増加を避ける観点から、合理的保証基準を採択する義務が削除されました。現在の制度では、限定的保証が基本となっています。
SSBJとCSRDはいずれも限定的保証を採用する方向ですが、保証対象となる情報や制度要件は同じではありません。海外制度にも対応する企業は、保証水準だけでなく、対象情報や適用基準も制度ごとに確認する必要があります。
5.第三者保証と第三者検証の違い
サステナビリティ分野では、「第三者保証」「第三者検証」「第三者確認」という複数の用語が使われます。
これらは似た意味で使われることもありますが、歴史的に異なる基準体系や制度の中で発展してきた用語です。そのため、単純に「保証の方が厳しい」「検証の方が簡易」と整理することはできません。
実務上の違いを整理すると、次のとおりです。
| 項目 | 保証 | 検証 | 確認 |
|---|---|---|---|
| 主な用語 | 第三者保証 | 第三者検証 | 第三者確認 |
| 主な対象 | サステナビリティ情報、GHG排出量など | GHG排出量などの定量情報 | GX-ETSの排出目標量・排出実績量など |
| 主な基準・制度の系譜 | ISAE 3000、ISAE 3410、現在はISSA 5000などの保証基準 | ISO 14064-3などのISO系基準 | GX-ETSの制度・確認ガイドライン等 |
| 実務上の担い手の傾向 | 監査法人、公認会計士系、その他の保証業務実施者 | ISO認証・検証機関、環境・GHG分野の検証機関など | GX-ETSの登録確認機関 |
| 代表的な使用場面 | SSBJ、CSRD、任意のサステナビリティ保証、GHG排出量に対する任意保証など | Scope1・2等のGHG排出量の任意検証など | GX-ETS |
| 特徴 | 対象情報について保証結論を表明し、情報利用者の信頼性を高める | GHG情報等が一定の基準に適合しているかを検証する | 排出枠制度の基礎となる排出量等を制度上確認する |
表2.第三者保証、第三者検証、第三者確認の違い
このように、保証と検証は対象情報だけで完全に分かれるわけではありません。GHG排出量についても、「保証」として業務が行われる場合もあれば、「検証」として行われる場合もあります。
違いを理解する際には、名称だけでなく、どの基準・制度に基づき、何を対象として、どの水準で第三者業務を行うのかを見ることが重要です。
依頼する企業の立場から見ると、「保証」と「検証」は、どちらも独立した第三者に情報を確認してもらい、開示情報やGHG排出量の信頼性を高めるという点で、実務上の目的は近いといえます。一方で、適用される基準、保証・検証の水準、報告書の表現、制度上の位置づけなどは異なるため、必要な対応は同じではありません。そのため、企業側では「保証か検証か」という名称だけで判断するのではなく、何のために第三者業務を受けるのか、どの制度・基準への対応が必要なのかを整理することが重要です。
「保証」はISSA 5000以前から使われてきた
サステナビリティ情報に対する「保証」は、ISSA 5000が策定されて初めて登場したものではありません。
従来から、非財務情報を含む幅広い保証業務にはISAE 3000(改訂)、GHG情報に対する保証にはISAE 3410など、監査・保証の基準体系に基づく保証業務が行われてきました。
その後、サステナビリティ報告に特化した国際的な保証基準への需要が高まったことを受けて、ISSA 5000がサステナビリティ情報の保証業務に関するグローバルベースラインとして策定されました。金融庁も、ISSA 5000が多様なサステナビリティ情報に適用できる包括的な基準であると説明しています。
日本では、日本公認会計士協会が2026年3月に、ISSA 5000と整合する「サステナビリティ保証業務実務指針5000」を公表しています。
歴史的には、こうした「保証」は監査・保証の基準体系の中で発展してきたため、監査法人や公認会計士系の組織が担うケースが多くみられました。一方で、現在のサステナビリティ保証は必ずしも監査法人だけが担うものではなく、制度上認められた適格な保証業務実施者が担うことが想定されています。
GHG排出量では「第三者検証」が使われる場合がある
GHG排出量の分野では、「第三者検証」という言葉も広く使われてきました。
代表的な基準の一つがISO 14064-3です。ISO 14064-3は、組織、プロジェクト、製品などのGHG情報について、第三者が検証・妥当性確認を行う際の原則や要求事項を定めています。
そのため、Scope1・Scope2などのGHG排出量については、ISO認証・検証機関や環境・GHG分野を専門とする検証機関が、ISO系の基準に基づいて第三者検証を行うケースが多くみられます。
検証では、排出量の数値だけでなく、算定範囲、活動データ、排出係数、算定方法、証跡、情報システムや管理プロセスなどが確認されます。ISO 14064-3でも、GHGデータや情報、情報システム、統制などを評価対象として位置づけています。
一方、前述のとおり、GHG排出量であっても監査・保証の基準体系に基づく「保証」として実施される場合があります。
したがって、「GHG排出量=必ず検証」、「サステナビリティ情報=必ず保証」と機械的に分けることはできません。
SSBJの「第三者保証」とGX-ETSの「第三者確認」は何が違うのか
SSBJとGX-ETSはいずれもGHG排出量に関係しますが、第三者による保証・確認を求める目的は異なります。
SSBJでは、投資家などが利用するサステナビリティ情報の信頼性を高めることを目的として、第三者保証が求められます。
一方、GX-ETSでは、制度対象者が報告する排出目標量や排出実績量について、登録確認機関による確認が行われます。GX-ETSで確認が特に重要になる理由の一つは、報告された排出量が排出枠の保有義務や取引に直接つながることです。排出実績量に応じて必要な排出枠が決まり、不足する場合には排出枠を市場から調達する必要があります。つまり、GX-ETSでは、企業が報告する排出量が排出枠という経済的価値や企業の金銭的負担に直結するため、その算定の適切性を確保することが制度運営上重要になります。
整理すると、
- SSBJ:投資家等に開示するサステナビリティ情報の信頼性を確保するための第三者保証
- GX-ETS:排出枠の割当・保有義務・取引の基礎となる排出量等の適切性を確保するための確認
という違いがあります。
同じ企業がScope1・Scope2の排出量データを両制度で利用する場合でも、SSBJの第三者保証を受ければ、そのままGX-ETSの確認要件を満たすわけではありません。 制度ごとに、対象範囲、算定ルール、要求される手続を確認する必要があります。
※GX-ETSにおける登録確認機関による確認や、排出量算定・確認の実務については、こちらの記事で解説しています。
→ GX-ETSとは?2026年本格稼働の排出量取引制度をわかりやすく解説|対象企業・仕組み・企業対応
6.第三者保証では何を確認されるのか
第三者保証では、開示された数値を一律に確認するのではありません。まず、企業がサステナビリティ情報をどのような体制やルールで作成しているのかを把握し、どこに重要な誤りが生じるリスクがあるのかを確認します。そのうえで、リスクが高いと判断された領域を中心に、データ収集・算定プロセスや証憑・エビデンスなどについて必要な保証手続を行います。
つまり、第三者保証は「最終的な数値が合っているか」を確認するだけではなく、その情報がどのような仕組みで作られ、どこにリスクがあり、そのリスクに対して企業がどのような統制を行っているかを踏まえて確認する業務です。
内部統制・承認プロセス
保証業務では、まずサステナビリティ情報がどのような体制やプロセスで作成されているのかを把握します。具体的には、誰がデータを収集・入力し、誰が内容を確認・承認するのか、データ収集や算定にどのようなルールがあるのか、異常値や入力ミスをどのように検知するのか、修正した場合に履歴が残るのか、といった点が確認されます。
こうした内部統制を把握することで、保証業務実施者は、どのプロセスで誤りが発生しやすいか、どの情報を重点的に確認する必要があるかを判断します。たとえば、複数拠点から手作業でデータを収集している、担当者ごとに算定方法が異なる、推計や補正が多い、修正履歴が残らないといった場合には、より注意して確認する必要があります。
算定・データ収集プロセス
内部統制や情報作成プロセスを把握したうえで、実際にデータがどのように収集され、算定されているのかを確認します。
GHG排出量であれば、算定対象となる組織や拠点の範囲、収集する活動データの出所、集計・加工方法、使用する排出係数や算定方法などが確認対象になります。推計や補正を行っている場合には、その方法に合理性があるか、算定方法を変更した場合には適切に管理されているか、といった点も重要です。
重要なのは、単に算定結果を示せることではありません。その数値が、どのデータと算定ルールから作られたのかを追跡できることが求められます。
証憑・エビデンス
保証業務では、データや算定結果を裏づける証憑・エビデンスも確認されます。
GHG排出量であれば、電力・燃料の請求書、メーターデータ、購買記録、契約情報、システム上の記録、排出係数の根拠資料などが該当します。こうした証憑と算定に使用されたデータを照合することで、開示情報の根拠を確認します。
ただし、すべての拠点やデータについて同じ深さで証憑を確認するわけではありません。排出量の規模、誤りが全体に与える影響、算定方法の複雑さ、データ品質、内部統制の状況などを踏まえて、確認の重点が決められます。たとえば、全体に占める排出量が小さく、算定方法も単純で、内部統制上の問題が見られない拠点では、個別のエビデンス確認が限定的になる場合があります。一方、排出量が大きい拠点や、手作業・推計が多い領域、データ管理に課題がある領域では、より詳細な確認が行われる可能性があります。
このように、第三者保証では、すべてのデータを同じように確認するのではなく、リスクに応じて確認の範囲や深さを変える「リスク・アプローチ」がとられます。
開示された数値・情報
内部統制、データ収集・算定プロセス、証憑などについて必要な保証手続を実施したうえで、最終的な開示情報について重要な虚偽表示がないかを評価します。対象となるのは、GHG排出量などの定量情報だけではありません。保証範囲に含まれる場合には、ガバナンスやリスク管理などの定性情報についても、その内容が基準に沿って作成され、社内の実態や根拠資料と整合しているかが重要になります。
そのため、企業側では、正しい数値を算定することに加えて、その数値や情報がどのように作られ、どのような根拠に基づき、社内でどのように確認されたのかを説明できる状態にしておくことが重要です。
第三者保証は、最終的な数値を一つずつ照合する作業ではありません。内部統制を理解してリスクを把握し、そのリスクに応じてデータ収集・算定プロセスや証憑を確認し、最終的な開示情報について結論を形成する業務です。
※具体的な内部統制の設計や、データ収集・証跡管理の仕組みについては、こちらの記事で解説しています。
→ SSBJ対応における第三者保証の前提となる内部統制と情報整備の考え方
※第三者保証対応に向けた実務チェックポイントについては、こちらの記事で解説しています。
→ 第三者保証対応チェックリスト|SSBJ・CSRDに向けた実務確認項目を一覧化
7.第三者保証対応で企業が直面しやすい課題
第三者保証では、開示情報だけでなく、その根拠となるデータや証跡、算定プロセス、社内の確認体制まで確認されます。そのため、保証対応を進める際には、企業側のデータ管理や業務プロセスにさまざまな課題が表面化します。
特に多いのが、次の4つです。
データ・証跡が整っていない
算定に使用したデータの出所が分からない、一次資料と算定結果が結びついていない、修正前のデータや根拠資料が残っていない、といった状態では、保証業務実施者から確認を求められた際に説明が難しくなります。
日常業務では問題なく集計できていても、第三者に対して「この数値は何を根拠に作られたのか」を追跡できないことが、保証対応で初めて課題として顕在化するケースもあります。
部門・拠点ごとにデータ管理方法が異なる
サステナビリティ情報は、複数の部門や国内外の拠点から収集することが多く、データ管理方法が統一されていないことも少なくありません。
たとえば、拠点ごとにExcelの様式や単位が異なる、使用する排出係数や算定ルールが統一されていない、確認・承認方法が異なるといった状態です。こうしたばらつきがあると、全社集計の段階でデータの確認や修正が増え、保証対応の負荷も大きくなります。
専門人材・体制が不足している
第三者保証への対応は、サステナビリティ担当部門だけで完結するとは限りません。GHG排出量の算定であれば、各事業部門や拠点に加え、経理・財務、内部監査、ITなど複数部門との連携が必要になる場合があります。ガバナンスやリスク管理を保証対象とする場合には、さらに関係部門が広がります。
一方で、算定方法やデータ管理の知識が特定の担当者に集中している企業では、担当者への負荷が高まりやすく、異動や退職によって業務継続が難しくなる可能性もあります。
確認・修正作業に時間と工数がかかる
保証対応を開示直前に始めると、証跡の収集、データの確認、差異の原因調査、修正、再集計といった作業が短期間に集中します。特に、データの出所や算定ルールが整理されていない場合には、保証業務実施者からの質問に回答するために、各部門や拠点へ何度も確認を行う必要が生じることもあります。
今後、サステナビリティ情報の開示早期化が進めば、こうした確認・修正作業を開示直前にまとめて行うことは、より難しくなります。
第三者保証に対応するためには、保証業務が始まってから準備するのではなく、日常的なデータ収集・算定・証跡管理・確認の仕組みをあらかじめ整えておくことが重要です。
8.第三者保証に向けて企業が準備すべきこと
第三者保証への準備は、これから初めて保証対応を行う企業だけの課題ではありません。
すでにGHG排出量について任意保証や第三者検証を受けている企業でも、SSBJなどの制度保証に移行する際には、既存の算定方法、データ管理、証跡管理、承認プロセスが制度要件に適合しているかをあらためて確認する必要があります。
また、企業によっては、SSBJだけでなく、CSRDやGX-ETSなど複数の制度への対応が必要になる場合があります。制度ごとに別々のデータ管理を構築するのではなく、共通化できるデータと制度固有の要件を整理しながら、継続的に運用できる仕組みをつくることが重要です。
STEP1 適用制度と制度ごとの要件を整理する
まず、自社や各拠点が、SSBJ、CSRD、GX-ETSなど、どの制度の対象となるのかを整理します。
複数の制度に対応する場合でも、必要となるデータや算定ルール、保証・確認の要件がすべて同じとは限りません。たとえば、同じScope1・Scope2のデータを利用する場合でも、制度によって算定範囲、使用する排出係数、開示項目、保証・確認の対象範囲、報告様式などが異なる可能性があります。
そのため、まずは制度ごとに、
- 何を報告・開示する必要があるのか
- どの基準・算定ルールを適用するのか
- どの情報が保証・確認の対象となるのか
- どのような証跡・エビデンスが必要になるのか
を整理し、共通する部分と制度固有の要件を切り分けます。そのうえで、電力使用量や燃料使用量などの一次データ、組織・拠点情報、証憑、承認履歴、修正履歴など、複数制度で共通して利用できる情報は可能な限り共通化して管理することが重要です。
つまり、制度ごとに別々のデータ収集を行うのではなく、共通データを基盤として管理し、その上に制度ごとの算定・開示・保証要件を重ねる考え方が基本になります。
STEP2 現在のデータ・業務プロセスを棚卸しする
次に、現在どのようにサステナビリティ情報を作成しているのかを可視化します。どのデータを、どの部門・拠点から収集し、誰が集計・算定し、誰が確認・承認しているのかを整理します。
初めて第三者保証に対応する企業では、ここで初めて、データや業務フローのばらつきが見えることがあります。
一方、すでに任意保証やGHG検証を受けている企業では、従来の業務フローが新しい制度保証にも対応できるのかを確認することが重要です。たとえば、既存の算定方法が制度上の要件と異なる、保証対象となる情報が増える、これまで管理していなかった承認記録が必要になる、といったギャップが生じる可能性があります。
STEP3 リスクの高い箇所を特定し、改善の優先順位をつける
すべてのデータや業務プロセスを一度に改善する必要はありません。
第三者保証でも、排出量の規模、データ品質、算定方法の複雑さ、内部統制の状況などを踏まえて、リスクの高い領域が重点的に確認されます。企業側の準備でも、保証対応への影響が大きい領域から優先的に改善することが効率的です。たとえば、排出量が大きい拠点、手作業が多いプロセス、推計に依存しているデータ、修正履歴が残らない業務、特定の担当者しか算定方法を把握していない領域などは、優先的に確認すべき対象になります。
既存の保証・検証を受けている企業では、過去に指摘された事項や、毎年確認に時間がかかっている箇所も、優先度を判断する材料になります。
STEP4 ルール・統制・データ管理を整備する
優先順位が決まったら、必要なルールや統制を整備します。
データの定義、収集方法、算定方法、責任者、承認手順、修正・変更管理、証憑の保存方法などを明確にし、複数の部門や拠点でも同じ考え方で運用できる状態をつくります。また、算定結果だけでなく、一次データ、証憑、算定根拠、承認記録などを紐づけて管理できるようにしておくことで、第三者から確認を求められた際にも説明しやすくなります。
ここでは、すべての制度に同じルールを当てはめるのではなく、共通化できる部分は共通化し、制度固有の要件だけを追加管理することが重要です。
STEP5 保証業務実施者と事前に認識を合わせる
初めて第三者保証を受ける企業では、保証業務が始まってから対象範囲や必要資料を確認すると、追加対応が増える可能性があります。そのため、初回保証に先立ち、必要に応じて試行運用(ドライラン)を行い、保証対象となる情報、使用する算定方法、必要となる証憑、スケジュールなどについて、可能な範囲で事前に保証業務実施者と認識を合わせておくことが重要です。
一方、すでに任意保証やGHG検証を受けている企業では、従来の保証・検証方法と、新たな制度保証とのギャップを確認することがポイントになります。既存の算定方法やデータ管理がそのまま使える部分と、変更が必要な部分を早い段階で整理しておけば、制度移行時の負荷を抑えやすくなります。
STEP6 内部統制とデータ基盤を継続的に運用できる仕組みにする
第三者保証への対応を毎年安定して行うためには、データ収集、算定、確認・承認、開示、証跡管理を個別の作業としてではなく、一連のプロセスとして管理できる状態を整えることが重要です。特に、複数の部門や拠点からデータを収集する企業では、担当者や個別のExcelファイルに依存した運用を続けると、データの収集・確認・修正や証跡の確認に多くの工数がかかります。制度が増えるたびに個別の管理表を追加すれば、同じデータを重複して収集したり、制度間で数値の差異を確認したりする作業も増えていきます。
そのため、一次データを共通の基盤で管理し、収集から算定、確認・承認、開示、証跡までをつなげて管理することが重要です。誰が、どのデータを、どのルールで処理し、いつ確認・承認したのかを追跡できる状態にしておくことで、第三者保証への対応だけでなく、毎年の開示や制度変更にも対応しやすくなります。
また、STEP1で整理したように、SSBJ、CSRD、GX-ETSなど複数制度に対応する場合には、共通データを基盤として持ち、その上に制度ごとの算定・開示・保証要件を適用できる仕組みにしておくことが、業務の重複を抑えるうえでも重要です。
※具体的な内部統制や情報管理の整備については、こちらの記事で解説しています。
→ SSBJ対応における第三者保証の前提となる内部統制と情報整備の考え方
※第三者保証対応に向けた実務チェックポイントについては、こちらの記事で解説しています。
→ 第三者保証対応チェックリスト|SSBJ・CSRDに向けた実務確認項目を一覧化
9.第三者保証ではどの基準が使われるのか
第三者保証に関する「基準」には、大きく分けて、「企業が情報を作成する際の基準」と、「保証業務実施者が保証手続を行う際の基準」があります。
保証を受ける企業にとって特に重要なのは前者です。第三者保証では、企業が作成した情報について、あらかじめ定められた基準に照らして適切に作成されているかが確認されるためです。そのため企業側では、まず「自社は何の基準に基づいて数値や情報を作成する必要があるのか」を明確にしておく必要があります。
主な制度・業務との関係を整理すると、次のようになります。
| 制度・業務 | 企業側が主に意識すべき基準・ルール | 第三者業務 | ポイント |
|---|---|---|---|
| SSBJ | SSBJ基準、GHG Protocol等 | 第三者保証 | 制度で開示・算定ルールが定められる |
| CSRD | CSRD・ESRS | 第三者保証 | サステナビリティ報告に保証が求められる |
| GX-ETS | GX-ETSの算定・報告ルール | 登録確認機関による確認 | 排出枠制度の基礎となる排出量等を確認 |
| 任意のサステナビリティ保証 | 自社が採用する基準・ルール | 第三者保証 | 判断基準を企業と保証業務実施者で明確化 |
| GHG排出量の任意保証・検証 | GHG Protocol、ISO 14064-1等、企業が採用する算定・報告基準 | 保証・検証 | 採用する基準により確認内容が異なる |
表3.主な制度・業務と基準との関係
SSBJ基準では、Scope1・Scope2・Scope3のGHG排出量について、原則としてGHG Protocol Corporate Standardに従って測定することが求められます。ただし、法令や上場する取引所の規則によって異なる測定方法が求められる場合には例外的な取扱いがあります。この点は、第三者保証への準備でも重要です。たとえば、これまで任意保証で自社独自の算定ルールを使っていた企業がSSBJの制度保証へ移行する場合、従来の算定方法がSSBJ基準で求められる測定方法と整合しているかを確認する必要があります。
同様に、SSBJ、CSRD、GX-ETSなど複数制度に対応する企業では、同じ一次データを使っていても、それぞれの制度で求められる算定範囲や算定ルールが異なる可能性があります。そのため、前章で整理したように、共通の一次データと、制度ごとの算定・報告ルールを分けて管理することが重要になります。
第三者による保証・検証は、SSBJやCSRD、GX-ETSだけに限られません。製品単位のカーボンフットプリント(CFP)やEUのCBAM、欧州電池規則などでも、制度やスキームに応じて第三者による検証・確認が求められる場合があります。ただし、対象となる情報や算定ルール、検証方法は制度ごとに異なります。製品CFPや欧州電池規則などの詳細については、それぞれの関連記事で解説しています。
なお、保証業務を行う側にも基準があります。国際的にはISSA 5000がサステナビリティ保証のグローバルベースラインとして位置づけられ、日本でもISSA 5000と整合した保証基準の整備が進められています。金融庁の2026年7月の検討では、ISSA 5000等を踏まえた日本の制度保証基準(JSSA 5000等)の策定について議論が進められています。ただし、一般企業にとっては、保証業務基準の細かな手続を理解すること以上に、自社が適用すべき開示・算定基準を明確にし、その基準に沿って一貫してデータを作成・管理できる状態を整えることが重要です。
※ISSA 5000と企業のデータガバナンスや内部統制との関係については、こちらの記事で解説しています。
→ データガバナンスの本質: SSBJ基準とISSA 5000が導く「サステナ経営による企業成長」
10.まとめ
第三者保証への対応は、保証を受ける直前に必要な資料をそろえるだけの作業ではありません。
SSBJをはじめとする制度では、開示された数値だけでなく、その情報がどのようなデータに基づき、どのルールで算定され、誰が確認・承認したのかといったプロセスも重要になります。そのため、企業に求められるのは、保証対応の時期になってから準備を始めることではなく、日常的なデータ収集・算定・証跡管理・内部統制を、第三者が追跡・確認できる状態に整えておくことです。
また、今後はSSBJだけでなく、CSRDやGX-ETSなど複数の制度に対応する企業も増えていきます。制度ごとに個別のデータ管理を増やすのではなく、共通の一次データを基盤として管理し、その上で制度ごとの算定・開示・保証要件に対応できる仕組みを整えることが、継続的な保証対応の負荷を抑えるうえでも重要です。
第三者保証を「最後の確認工程」と捉えるのではなく、サステナビリティ情報の品質を日常的に担保する仕組みづくりの一部として捉えることが、これからの企業には求められます。
※具体的な内部統制や情報管理の整備については、こちらの記事で解説しています。
→ SSBJ対応における第三者保証の前提となる内部統制と情報整備の考え方
※第三者保証対応に向けた実務チェックポイントについては、こちらの記事で解説しています。
→ 第三者保証対応チェックリスト|SSBJ・CSRDに向けた実務確認項目を一覧化
参考
- 金融庁|第56回金融審議会総会・第44回金融分科会合同会合議事録 SSBJ基準の段階適用、第三者保証の開始時期を確認できます。
https://www.fsa.go.jp/singi/singi_kinyu/soukai/gijiroku/20260203.html - 金融庁|企業会計審議会 第1回サステナビリティ情報保証部会 議事録・資料 保証範囲、部分保証、Scope1・2、ガバナンス、リスク管理などの制度検討を確認できます。
https://www.fsa.go.jp/singi/singi_kigyou/gijiroku/hoshou/20260525.html - 金融庁|企業会計審議会 第2回サステナビリティ情報保証部会 議事録 日本の制度保証を限定的保証とし、合理的保証へ移行しないという現在の整理を確認できます。
https://www.fsa.go.jp/singi/singi_kigyou/gijiroku/hoshou/20260703.html - サステナビリティ基準委員会(SSBJ)|サステナビリティ開示基準 SSBJ基準の最新版を確認する基本ページです。2026年3月改正基準も掲載されています。
https://www.ssb-j.jp/jp/ssbj_standards.html - 日本公認会計士協会|サステナビリティ保証業務実務指針5000 日本におけるサステナビリティ保証業務実務指針5000の公表ページです。
https://jicpa.or.jp/specialized_field/20260323jdf.html - GHG Protocol|Standards & Guidance Corporate StandardやScope 3 Standardなど、GHG排出量の算定・報告基準を確認できます。
https://ghgprotocol.org/standards-guidance - ISO|ISO 14064-3:2019 GHG情報のverification/validationに関する国際規格です。
https://www.iso.org/standard/66455.html - 経済産業省|排出量取引制度(GX-ETS) 登録確認機関、確認業務マニュアル、排出量算定・報告ルールなどの公式情報を確認できます。
https://www.meti.go.jp/policy/energy_environment/global_warming/ets.html - EUR-Lex|Directive (EU) 2026/470 2026年改正後のCSRDを含むEUサステナビリティ報告・保証制度の確認に使えます。
https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX:32026L0470
FAQ
Q1.第三者保証と第三者検証の違いは何ですか?
「第三者保証」と「第三者検証」は、どちらも独立した第三者が情報を確認し、その信頼性を高めるために行われますが、使われる基準体系や制度が異なります。
サステナビリティ情報では「保証」、GHG排出量ではISO 14064-3などに基づく「検証」という言葉が使われることがあります。また、GX-ETSでは制度上「登録確認機関による確認」という用語が使われます。
保証・検証・確認には単純な上下関係があるわけではなく、どの制度・基準に基づき、何を対象として第三者業務を行うのかを確認することが重要です。
Q2.SSBJの第三者保証はいつから必要になりますか?
SSBJ基準に基づく第三者保証は、対象企業ごとにSSBJ基準の義務適用開始の翌期から段階的に始まります。
最も早い時価総額3兆円以上の企業では、2027年3月期からSSBJ基準に基づく開示が始まり、2028年3月期から第三者保証が求められます。その後、1兆円以上3兆円未満、5,000億円以上1兆円未満の企業へ段階的に広がります。
時価総額5,000億円未満のプライム上場企業については、現時点では適用時期が今後検討とされています。
Q3.SSBJではすべてのサステナビリティ情報が第三者保証の対象になりますか?
いいえ。制度開始当初から、SSBJ基準に基づいて開示するすべての情報が第三者保証の対象になるわけではありません。
金融庁では、保証制度の適用開始から当初2年間について、Scope1・Scope2のGHG排出量に関する情報、ガバナンス、リスク管理を対象とする部分保証とする方針が示されています。
3年目以降の保証範囲については、国際動向や実務の状況などを踏まえて今後検討される予定です。
Q4.Scope3も第三者保証の対象になりますか?
SSBJの制度保証では、Scope3は当初2年間の部分保証の対象には含まれていません。当初の対象はScope1・Scope2のGHG排出量に関する情報、ガバナンス、リスク管理です。
ただし、Scope3が将来も保証対象にならないと決まっているわけではありません。3年目以降の保証範囲は今後検討されるため、Scope3についても算定方法やデータ収集、証跡管理を整えておくことが重要です。
Q5.限定的保証と合理的保証の違いは何ですか?
限定的保証と合理的保証は、求める保証水準と、それに応じて実施する保証手続の範囲・深さが異なります。
限定的保証では、合理的保証と比べて保証水準が低く、保証報告書の結論は一般に消極的形式で表明されます。合理的保証では、より詳細なリスク評価や証拠収集を行い、積極的形式で結論を表明します。
ただし、合理的保証であっても、すべての誤りを必ず発見する「絶対的保証」ではありません。
Q6.第三者保証を受けるにはどのような証憑・エビデンスが必要ですか?
必要となる証憑は、保証対象となる情報や算定方法によって異なります。
GHG排出量であれば、電力・燃料の請求書、メーターデータ、購買記録、契約情報、システム上の記録、排出係数の根拠資料などが例として挙げられます。
重要なのは、資料を保管していることだけではなく、開示された数値から一次データや証憑まで追跡できる状態になっていることです。
※具体的な証跡管理については、こちらの記事で解説しています。
→ SSBJ対応における第三者保証の前提となる内部統制と情報整備の考え方
Q7.第三者保証では内部統制も確認されますか?
はい。第三者保証では、開示された数値だけでなく、情報を作成するための内部統制や確認・承認プロセスも重要になります。
保証業務実施者は、誰がデータを収集・算定し、誰が確認・承認しているのか、誤りや異常値をどのように検知するのか、修正履歴が残るのかといった情報作成プロセスを把握し、どこに重要な誤りのリスクがあるかを評価します。
※具体的な内部統制や情報管理の整備については、こちらの記事で解説しています。
→ SSBJ対応における第三者保証の前提となる内部統制と情報整備の考え方
Q8.第三者保証の準備にはどのくらいの期間が必要ですか?
必要な期間は、企業規模や保証対象、現在のデータ管理・内部統制の整備状況によって異なるため、一律には言えません。
すでにGHG排出量の任意保証・検証を受け、データや証跡が整備されている企業と、初めて保証対応を行う企業では、必要な準備期間が大きく異なります。
初回対応では、適用制度の確認、現状の業務プロセスの棚卸し、データ・証跡の整備、内部統制の見直し、保証業務実施者との事前確認などが必要になるため、開示直前ではなく早い段階から準備を始めることが重要です。
Q9.第三者保証にはどのくらい費用がかかりますか?
第三者保証の費用は、対象となる情報の範囲、企業・拠点数、保証水準、データ整備状況、保証業務の工数などによって異なります。
特に、拠点数が多い、手作業によるデータ収集が多い、証跡が整理されていない、算定ルールが統一されていないといった場合には、確認作業が増え、保証対応の負荷も大きくなる可能性があります。
そのため、費用だけでなく、社内で発生するデータ確認・修正・証跡収集の工数も含めて考えることが重要です。
Q10.第三者保証はどの機関に依頼できますか?
依頼できる機関は、任意保証なのか制度保証なのか、また適用される制度によって異なります。
これまでの任意保証では、監査法人、公認会計士系の保証業務実施者、GHG分野の検証機関などが保証・検証を行ってきました。
SSBJに基づく制度保証では、今後定められる制度上の要件を満たす保証業務実施者に依頼する必要があります。GX-ETSでは、制度上登録された登録確認機関による確認が必要です。
Q11.ISSA 5000とは何ですか?SSBJの第三者保証とどのような関係がありますか?
ISSA 5000は、サステナビリティ情報の保証業務について定めた国際的な包括基準です。日本では、日本公認会計士協会が2026年3月に、ISSA 5000と整合する「サステナビリティ保証業務実務指針5000」を公表しています。
ISSA 5000は、企業がGHG排出量をどのように算定するかを定める基準ではなく、保証業務実施者がどのように保証業務を行うかを定める基準です。
※ISSA 5000と企業のデータガバナンス・内部統制との関係については、こちらの記事で解説しています。
→ データガバナンスの本質: SSBJ基準とISSA 5000が導く「サステナ経営による企業成長」
Q12.第三者保証を受ける前に、自社では何から準備すればよいですか?
まず、自社に適用される制度と保証対象を確認し、現在のデータ収集・算定・確認・承認プロセスを棚卸しすることから始めます。そのうえで、証跡を追跡できない、拠点ごとに算定方法が異なる、承認記録が残らないなど、保証対応上のリスクが高い箇所から優先的に改善することが重要です。
SSBJ、CSRD、GX-ETSなど複数制度に対応する場合には、一次データを可能な限り共通化し、制度ごとの算定・開示・保証要件を分けて管理することもポイントです。
※自社の準備状況を確認したい場合は、こちらの記事をご活用ください。
→ 第三者保証対応チェックリスト|SSBJ・CSRDに向けた実務確認項目を一覧化